
Fichiers cryptés par un ransomware : comment les récupérer et se protéger ?
Apprenez à réagir face à des fichiers chiffrés et à configurer une protection en temps réel pour bloquer les modifications suspectes avant qu’elles ne touchent vos données importantes.
Par Aurore Mise à jour le 15/09/2026


Des fichiers devenus illisibles : ce qu’il faut comprendre avant d’agir
Un document qui refuse soudainement de s’ouvrir, des photos renommées avec une extension inconnue ou une note réclamant un paiement : ces signes peuvent indiquer des fichiers cryptés par un ransomware. Le programme malveillant chiffre les données pour les rendre inaccessibles, puis tente de monnayer une éventuelle clé de déchiffrement.
Il faut toutefois distinguer un fichier chiffré d’un fichier simplement endommagé, déplacé ou associé à la mauvaise application. La présence d’une même extension inhabituelle sur de nombreux fichiers, accompagnée d’une note de rançon, constitue un indice beaucoup plus sérieux.
Une fois le chiffrement réalisé, aucun logiciel de sauvegarde ne peut recréer rétroactivement une copie saine inexistante. La bonne stratégie consiste donc à limiter l’incident, examiner les options disponibles, puis empêcher qu’une nouvelle modification malveillante atteigne les fichiers sensibles.
Fichiers cryptés par un ransomware : les gestes à faire immédiatement
Dès que plusieurs fichiers deviennent illisibles, la priorité n’est pas de tester une succession d’outils. Il faut d’abord empêcher la propagation vers les autres ordinateurs, les dossiers partagés et les supports de sauvegarde.
1. Déconnectez le câble réseau et désactivez le Wi-Fi, sans reconnecter la machine pour rechercher immédiatement une solution.
2. Débranchez les disques externes, clés USB et autres supports contenant des copies de vos données.
3. Isolez les partages réseau et les dossiers synchronisés susceptibles d’être encore accessibles depuis l’ordinateur touché.
4. Conservez la note de rançon, son nom, l’extension ajoutée aux fichiers et plusieurs échantillons chiffrés.
5. N’effacez pas précipitamment le système et n’installez pas de décrypteur trouvé sur un site inconnu.
6. Dans une entreprise, avertissez sans délai le responsable informatique ou le prestataire chargé de la réponse aux incidents.
Le portail Cybermalveillance.gouv.fr recommande également d’isoler les équipements concernés et de préserver les éléments utiles au diagnostic. Pour une organisation, la procédure interne, les obligations de notification et la conservation des preuves doivent primer sur une remise en service improvisée. Consultez au besoin la fiche réflexe officielle sur les rançongiciels.
Déchiffrer, restaurer ou récupérer : quelle voie correspond à votre situation ?
Le mot « récupérer » recouvre plusieurs opérations. Un décrypteur cherche à inverser le chiffrement, une restauration remet en place une copie antérieure, tandis qu’un logiciel de récupération tente de retrouver des données supprimées sur le support.
| Situation constatée | Voie à examiner | Condition déterminante | Limite principale |
|---|---|---|---|
| La famille du ransomware est identifiée | Décrypteur reconnu | Un outil doit exister pour cette variante précise | Aucun outil universel ne déchiffre tous les ransomwares |
| Une copie antérieure est intacte | Sauvegarde ou historique de versions | La copie doit précéder l’attaque et être saine | Une sauvegarde connectée peut également avoir été touchée |
| Les fichiers d’origine ont été supprimés puis remplacés | Récupération de données | Les secteurs correspondants ne doivent pas avoir été réécrits | Les fichiers retrouvés peuvent être incomplets ou corrompus |
| Des données professionnelles critiques sont concernées | Analyse spécialisée | Les supports et les preuves doivent être préservés | Le résultat dépend du ransomware et de l’état des supports |
Identifier la famille du ransomware avant de chercher un décrypteur
L’extension ajoutée, la note de rançon et un échantillon non confidentiel peuvent aider un spécialiste ou un service reconnu à identifier la famille concernée. Un outil conçu pour une variante ne doit pas être utilisé au hasard sur une autre.
Ne transmettez jamais un document sensible à un service public d’identification sans vérifier ses conditions de confidentialité. Dans un contexte professionnel, faites valider l’envoi d’un échantillon par la personne responsable de la sécurité ou de la protection des données.
Revenir à une copie antérieure restée intacte
Une copie créée avant l’attaque évite d’avoir à casser le chiffrement : elle fournit directement une version lisible. Encore faut-il vérifier sa date, son intégrité et l’absence de fichiers déjà contaminés avant de l’utiliser.
Une sauvegarde ne doit pas être replacée sur une machine toujours infectée. L’environnement doit d’abord être assaini ou réinstallé, puis la copie contrôlée dans un emplacement isolé.
Préserver les supports lorsqu’aucune sauvegarde exploitable n’existe
Un outil classique de récupération de données ne déchiffre généralement pas un fichier protégé par une cryptographie correctement mise en œuvre. Il peut néanmoins être pertinent si le ransomware a supprimé les originaux après avoir créé les versions chiffrées.
Évitez alors d’écrire de nouvelles données sur le disque. Les installations, téléchargements et analyses répétées peuvent réutiliser les secteurs où subsistent éventuellement des fragments récupérables.
Construire une protection contre ransomware qui survive à l’attaque avec AOMEI Backupper Professional
Il est beaucoup plus réaliste de bloquer une tentative de modification que d’espérer déchiffrer ensuite chaque fichier. Depuis la version 8.3.0, AOMEI Backupper Professional propose une fonction de Protection contre les ransomwares. Elle surveille les éléments définis dans ses règles et bloque en temps réel les applications qui essaient de les modifier ou de les supprimer sans autorisation.
La fonction permet de cibler les fichiers réellement importants au lieu de surveiller indistinctement tout le disque :
- Images de sauvegarde AOMEI : leur protection est activée par défaut afin de limiter les altérations non autorisées.
- Types de fichiers précis : les extensions telles que .docx, .xlsx, .pdf ou d’autres formats professionnels peuvent être ajoutées aux règles.
- Fichiers et dossiers sélectionnés : les répertoires contenant des projets, photos, archives administratives ou documents comptables peuvent être surveillés.
- Applications autorisées ou bloquées : la liste de confiance évite de gêner les programmes légitimes, tandis que la liste de blocage interdit directement les applications identifiées comme indésirables.
 AOMEI Backupper
Un logiciel de sauvegarde Windows professionnel et fiable qui vous aide à protéger vos données, à automatiser les sauvegardes et à migrer facilement votre système et vos disques.
La configuration suit le parcours officiel suivant :
1. Installez et lancez le logiciel, puis cliquez sur Outils dans la barre latérale.
2. Dans la rubrique Outils communs, sélectionnez la fonction Protection contre les ransomwares.
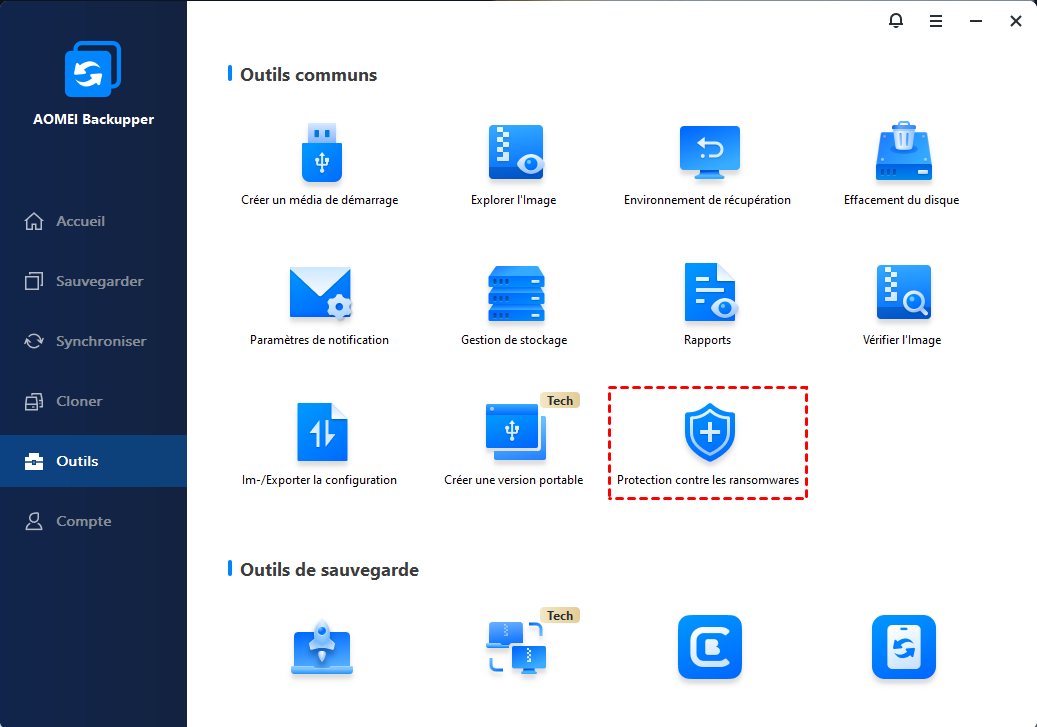
3. Activez l’option Activer la protection contre les ransomwares.
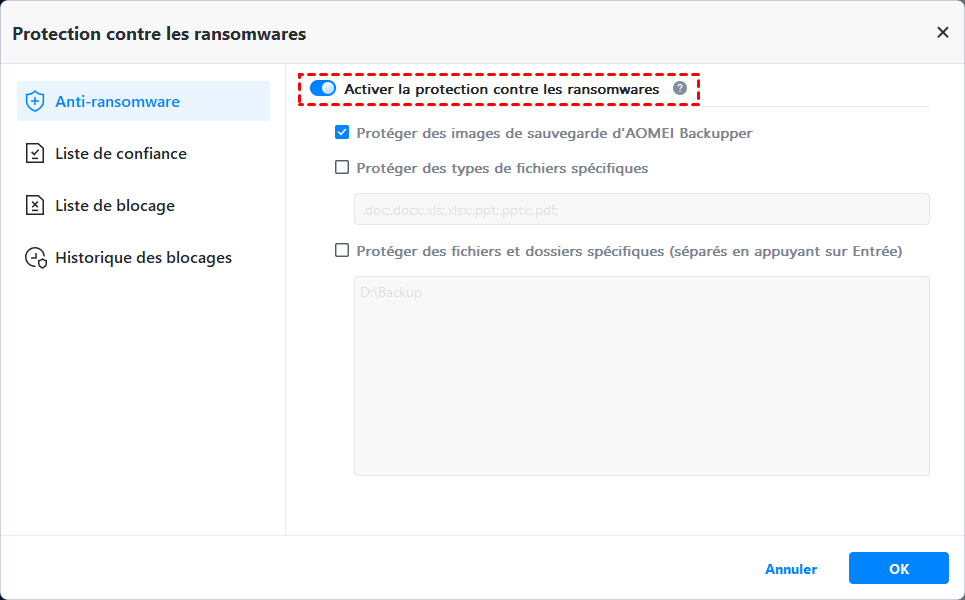
4. Conservez l’option Protéger les images de sauvegarde d’AOMEI Backupper si vous souhaitez empêcher leur modification ou leur suppression par une application non autorisée.
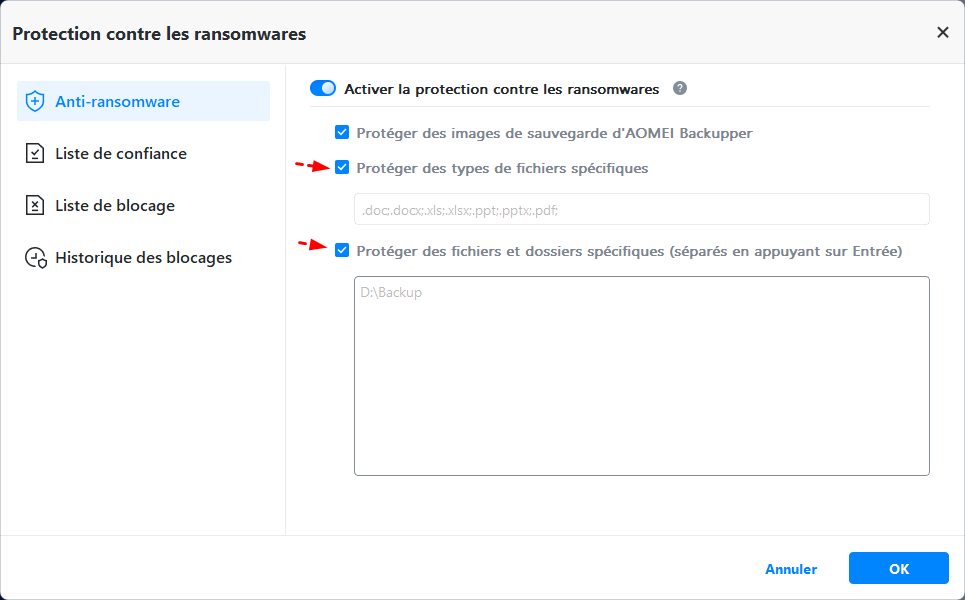
5. Cliquez sur Protéger des types de fichiers spécifiques pour saisir les extensions à surveiller, en respectant le séparateur indiqué dans l’interface.
6. Sélectionnez Protéger des fichiers et dossiers spécifiques, puis ajoutez séparément les fichiers ou les chemins locaux à protéger.
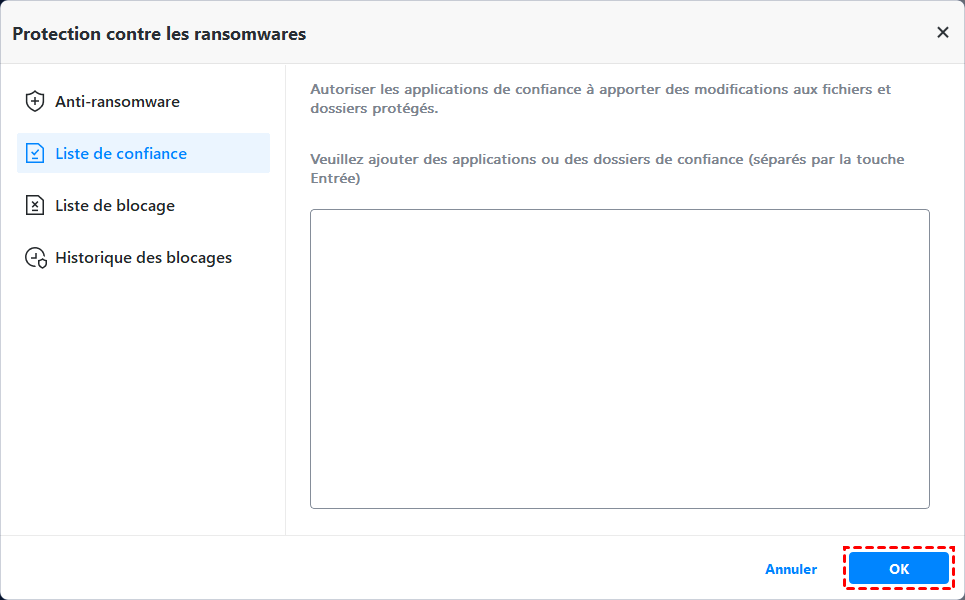
7. Ouvrez la Liste de confiance et ajoutez uniquement les applications identifiées auxquelles vous souhaitez autoriser la modification des éléments protégés.
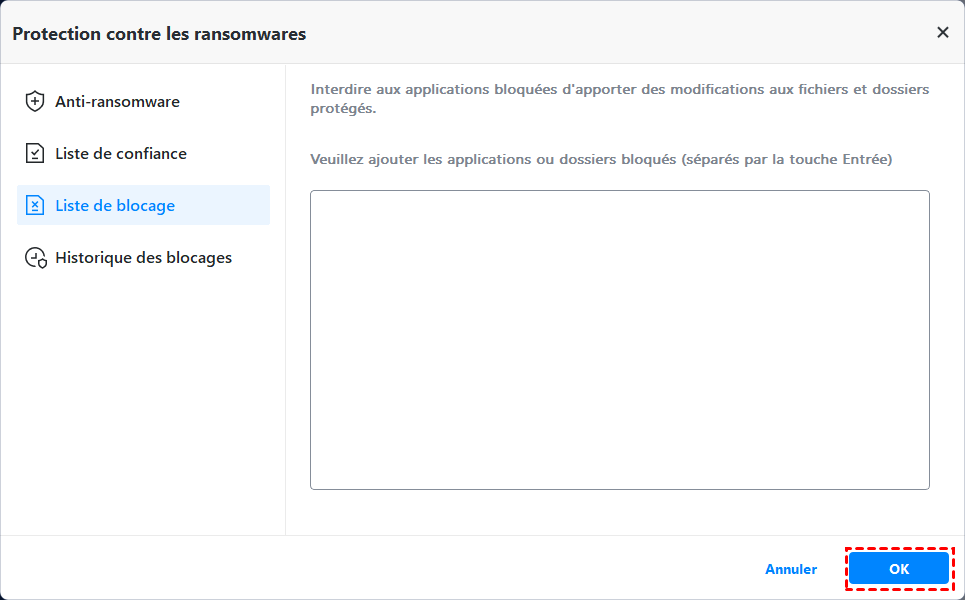
8. Utilisez la Liste de blocage pour interdire directement une application déterminée. Un programme ajouté à cette liste sera bloqué sans nouvelle demande de confirmation.
9. Cliquez sur OK pour enregistrer les règles, puis consultez régulièrement l’Historique des blocages afin de repérer les programmes dont les opérations ont été interceptées.
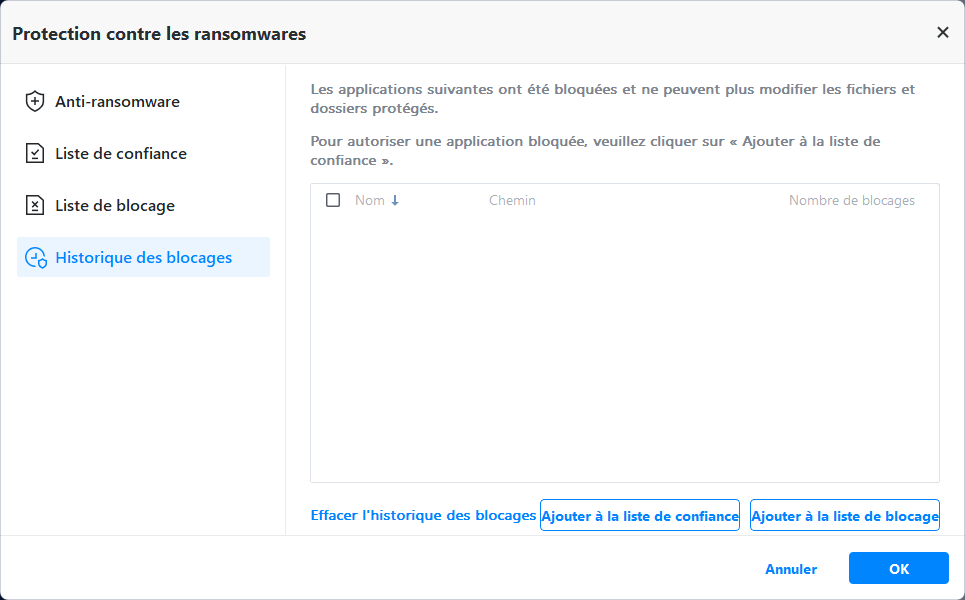
Lorsqu’une opération non autorisée est détectée, une fenêtre d’alerte permet d’ignorer le blocage ou d’ajouter l’application à la Liste de confiance ou à la Liste de blocage. Ne validez pas automatiquement une application inconnue : vérifiez son nom, son chemin et son éditeur avant de modifier la règle.
| Profil | Éléments à protéger en priorité | Réglage conseillé |
|---|---|---|
| Utilisateur familial | Photos, documents administratifs, dossiers scolaires | Extensions ciblées et dossiers personnels |
| Indépendant | Devis, factures, contrats, livrables | Dossiers de travail et applications professionnelles approuvées |
| Créateur de contenu | Projets, catalogues, fichiers sources | Dossiers de production et formats propres aux logiciels utilisés |
| Petite entreprise | Documents partagés localement, comptabilité, sauvegardes | Règles contrôlées par l’administrateur et historique examiné régulièrement |
La fonction ne prend actuellement pas en charge les chemins réseau. Elle ne remplace pas non plus l’antivirus, les correctifs Windows, la protection des comptes ou la vigilance face au phishing. Son intérêt est d’ajouter un contrôle ciblé sur les fichiers locaux sensibles et les images de sauvegarde.
Pour renforcer cette défense, configurez parallèlement des sauvegardes automatiques et conservez plusieurs états dans le temps. AOMEI Backupper Professional prend notamment en charge la sauvegarde différentielle et la suppression planifiée d’anciennes images. Gardez toutefois au moins une copie sur un support externe déconnecté après la tâche : un disque constamment accessible reste exposé aux logiciels malveillants et aux comptes compromis.
Quand interrompre les essais et faire examiner les supports ?
L’intervention d’un spécialiste devient pertinente lorsque les données touchées sont irremplaçables, qu’aucune copie saine n’est disponible ou que l’incident dépasse un seul ordinateur. C’est également le cas pour une base de données, une machine virtuelle, un serveur, un NAS ou des sauvegardes elles-mêmes endommagées.
Avant de confier les supports, préparez :
- la note de rançon et les extensions observées ;
- la chronologie approximative de l’incident ;
- la liste des équipements et partages touchés ;
- les actions déjà effectuées ;
- un échantillon chiffré et, si possible, une ancienne version saine ;
- les exigences de confidentialité et de traçabilité applicables.
Sauvegardez uniquement les données pour lesquelles vous avez l’autorisation. Respectez les politiques de confidentialité de votre organisation et les réglementations sur la protection des données (RGPD).
Les réponses essentielles face à un fichier crypté ransomware
Quel prestataire choisir pour un fichier crypté ransomware?
Choisissez un prestataire capable de préserver les preuves, de travailler sur une copie des supports et d’établir un diagnostic avant toute modification. Vérifiez ses mesures de confidentialité, ses conditions tarifaires, son expérience du ransomware identifié et l’absence de garantie irréaliste.
Comment retrouver l’accès à un fichier crypté ransomware?
Identifiez d’abord la famille du ransomware. L’accès peut être retrouvé grâce à un décrypteur reconnu compatible, une version antérieure saine ou, dans certains cas, la récupération d’un original supprimé. Aucun outil ne garantit le déchiffrement de toutes les variantes.
Comment restaurer données après attaque fichiers cryptés ransomware?
Isolez et assainissez d’abord l’environnement, puis choisissez une sauvegarde créée avant l’attaque. Vérifiez cette copie dans un emplacement séparé avant de replacer les données en production. Si aucune sauvegarde saine n’existe, conservez les supports et demandez une analyse spécialisée.
Retrouver ses données commence par une protection préparée en amont
Face à des fichiers déjà chiffrés, les possibilités dépendent du ransomware, de l’existence d’une copie saine et de l’état du support. La prévention offre davantage de contrôle : AOMEI Backupper Professional peut bloquer les modifications non autorisées sur les fichiers locaux sélectionnés, protéger ses images de sauvegarde et enregistrer les tentatives détectées.
Activez cette surveillance sur vos dossiers critiques, contrôlez soigneusement les applications autorisées et complétez-la par une sauvegarde automatique dont une copie reste déconnectée. Cette combinaison réduit à la fois le risque de chiffrement et les conséquences d’une attaque qui parviendrait à franchir les autres défenses.
 en tant que source préférée
sur Google